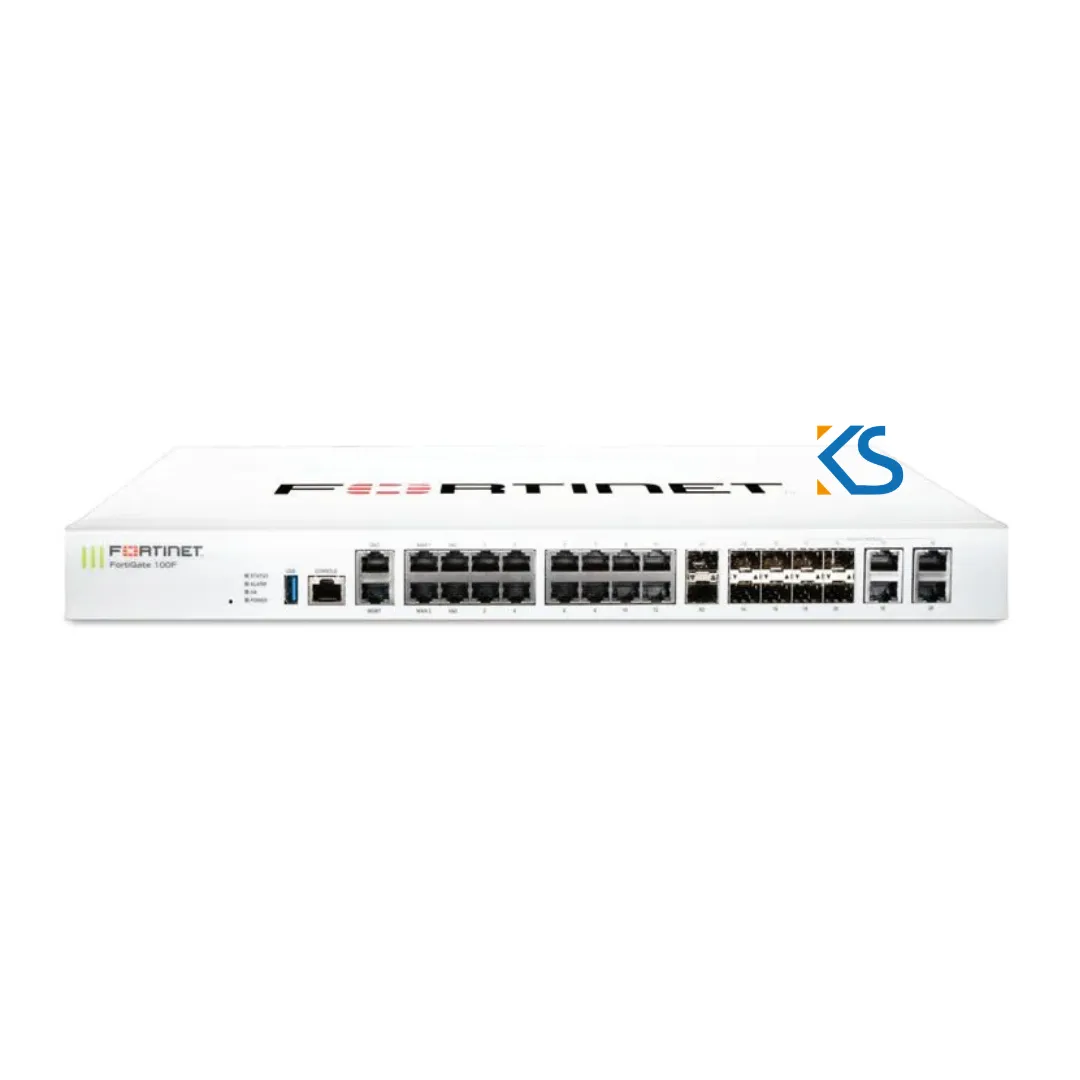
Parefeu Fortigate 100F : 5 atouts de sécurité puissants
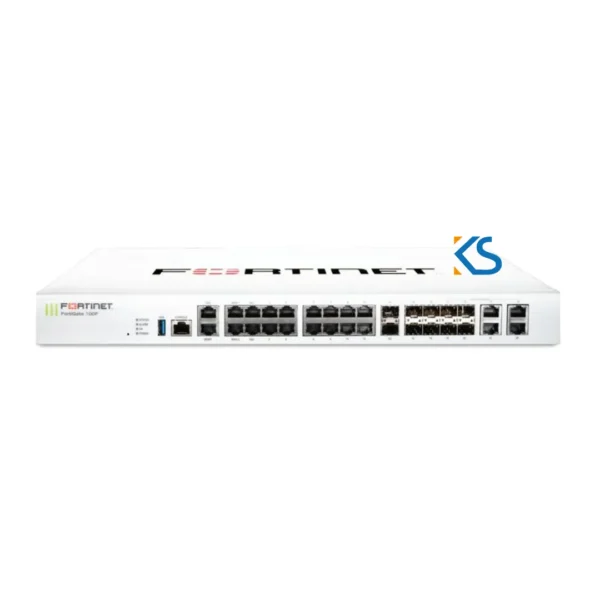
Le FortiGate 100F de Fortinet est un pare-feu nouvelle génération destiné aux réseaux d’entreprise, aux campus et aux sites distribués. Il combine des fonctions de sécurité réseau, VPN et SD-WAN dans un appareil rackable 1U. Il dispose de ports Ethernet Gigabit, de ports SFP et de deux interfaces SFP+ 10G. Les performances annoncées varient selon les fonctions de sécurité activées ; il faut donc dimensionner le modèle selon le trafic inspecté et les services retenus.

Retrait en magasin
À récupérer aujourd'hui — Free
Yaoundé
24 heures — 2000 FCFA
Free for orders over 500,000 FCFA
Douala
24 à 48 heures — 3000 FCFA
Gratuit pour les commandes supérieures à 500 000 FCFA

Autres villes
3 à 5 jours — À déterminer
Le prix varie selon la destination.
<a id= »presentation »></a>
Présentation du FortiGate 100F
Le FortiGate 100F est un pare-feu nouvelle génération (NGFW) de Fortinet conçu pour protéger des réseaux d’entreprise, des campus et des sites distants. Il associe des fonctions de sécurité réseau et des capacités SD-WAN dans un équipement rackable 1U. Il peut contrôler les flux entre le réseau interne et Internet, appliquer des règles d’accès, établir des connexions VPN et contribuer à sécuriser les communications entre différents sites.
La référence commerciale de ce modèle est FG-100F. Elle ne doit pas être confondue avec celle du FortiGate 101F, une variante qui intègre du stockage local. Pour commander le bon produit, vérifiez le SKU indiqué sur la facture ou la fiche du vendeur. Cette distinction est particulièrement importante si le projet prévoit une fonction qui dépend du stockage embarqué.
Le FortiGate 100F dispose de plusieurs interfaces cuivre Gigabit, de ports SFP Gigabit et de deux ports SFP+ 10 Gigabit. Certaines interfaces RJ45 et SFP sont partagées : elles ne peuvent pas toutes être utilisées simultanément lorsqu’elles correspondent à la même interface logique. Il faut consulter le schéma de ports officiel avant d’élaborer le plan de câblage.
L’équipement s’appuie sur l’architecture de traitement Fortinet et sur FortiOS. Les fonctions disponibles dépendent de la version du système, des réglages et des licences de services souscrites. Les fonctions de pare-feu, de VPN et de gestion du trafic doivent être configurées selon les besoins du site. Les services de sécurité avancés et les abonnements FortiGuard peuvent faire l’objet de conditions commerciales distinctes.
Les performances publiées ne sont pas identiques d’un scénario à l’autre. Fortinet indique, par exemple, des valeurs séparées pour le pare-feu simple, l’IPS, le NGFW et la protection contre les menaces. Ces chiffres sont mesurés selon des méthodes et des profils de trafic précisés dans les fiches techniques. Pour dimensionner un réseau réel, il faut considérer les fonctions activées simultanément, le volume d’inspection, le nombre d’utilisateurs et les besoins de VPN.
Le FortiGate 100F peut convenir à une organisation qui souhaite consolider plusieurs fonctions de sécurité sur un même équipement. Il ne remplace pas l’analyse préalable de l’architecture, la configuration des règles ou la supervision. Un pare-feu correctement dimensionné et administré est un élément d’une stratégie de sécurité plus large, qui comprend aussi les mises à jour, les sauvegardes, la gestion des identités et la sensibilisation des utilisateurs.
<a id= »avantages »></a>
Les avantages du FortiGate 100F
FortiGate 100F : sécurité réseau intégrée
Le FortiGate 100F centralise le contrôle des échanges réseau. L’administrateur peut définir des politiques pour autoriser, restreindre ou inspecter le trafic selon les interfaces, les réseaux, les utilisateurs et les services concernés. Cette centralisation facilite la création d’un point de contrôle entre les zones du réseau.
Les fonctionnalités de sécurité disponibles incluent notamment le pare-feu, le système de prévention des intrusions et le contrôle applicatif. Des services de sécurité Fortinet peuvent enrichir la détection et l’analyse, selon les licences et les abonnements associés. Avant l’achat, vérifiez précisément les services inclus dans l’offre commerciale : un appareil seul et un appareil vendu avec un bundle de sécurité ne correspondent pas nécessairement au même niveau de couverture.
La protection ne vient pas seulement du matériel. Les règles doivent être adaptées au réseau et révisées régulièrement. Des politiques trop permissives, des services exposés sans nécessité ou des comptes administrateur mal protégés peuvent réduire l’efficacité d’un pare-feu, même performant.
Fonctions SD-WAN pour les sites distribués
Le FortiGate 100F prend en charge des capacités SD-WAN qui peuvent aider à gérer plusieurs liens réseau, selon la configuration FortiOS et les services concernés. Une entreprise peut définir des règles de sélection de chemin en fonction du type d’application, de la disponibilité des connexions ou de critères de qualité.
Dans une architecture multisite, les liaisons Internet, VPN et réseau privé peuvent être intégrées au plan de connectivité. L’objectif est de mieux piloter le trafic et de faciliter la continuité de service en cas de dégradation d’un lien. Le bénéfice dépend toutefois de la qualité des accès disponibles, de la conception des règles et des besoins des applications.
Le SD-WAN n’est pas un remplacement automatique de la connexion Internet ou de l’équipement opérateur. Il faut établir les politiques, tester les scénarios de bascule et vérifier que les applications sensibles — voix, visioconférence, paiements ou accès aux serveurs — fonctionnent correctement après un changement de chemin.
Ports 10G et options de raccordement
Les deux interfaces SFP+ 10G du FortiGate 100F peuvent être utilisées pour des connexions haut débit avec un commutateur ou un autre équipement compatible. Les ports SFP Gigabit et les interfaces cuivre apportent d’autres options pour connecter les segments du réseau, les liaisons WAN ou les équipements dédiés.
Cette variété d’interfaces permet de construire une topologie adaptée au site et de raccorder le pare-feu à une infrastructure existante. Il faut vérifier le type de module optique, le connecteur, la distance prévue et la compatibilité de l’équipement distant. La mention 10G ne signifie pas que tous les flux inspectés atteindront toujours cette vitesse : le débit dépend des fonctions de sécurité actives et de la configuration.
Les interfaces partagées exigent une attention particulière au moment du câblage. Dans certaines positions, une interface cuivre et une interface SFP sont alternatives. Consultez le diagramme officiel et identifiez clairement les ports retenus afin d’éviter une erreur de raccordement lors de l’installation ou d’une intervention ultérieure.
VPN pour les accès distants et les interconnexions
Le FortiGate 100F peut participer à la mise en place de VPN pour relier des sites ou fournir un accès distant, selon les fonctions, licences et méthodes d’authentification retenues. Les tunnels VPN chiffrent les communications entre les points configurés, mais leur sécurité dépend aussi des politiques d’accès, des certificats, des secrets, des mises à jour et de la gestion des comptes.
Pour une entreprise multisite, le VPN peut permettre aux agences d’accéder à des applications hébergées au siège ou dans un centre de données. Pour le télétravail, l’accès distant doit être limité aux ressources nécessaires et associé à une authentification appropriée.
Les besoins en VPN varient beaucoup d’un réseau à l’autre. Le nombre de tunnels, les algorithmes, la taille des paquets, le trafic simultané et les fonctions d’inspection influencent la capacité requise. Il est donc préférable de dimensionner le FortiGate 100F à partir d’un scénario réaliste plutôt que d’un seul chiffre maximal publié.
Format rackable pour salle serveur ou baie réseau
Le format 1U du FortiGate 100F permet de l’installer dans une baie ou une armoire réseau compatible. Cette disposition peut faciliter l’organisation des liens WAN, LAN, DMZ, de gestion et de haute disponibilité. Un montage propre aide aussi les équipes à repérer les connexions lors des opérations de maintenance.
L’équipement doit être placé dans un environnement intérieur respectant les conditions de température et de ventilation indiquées par Fortinet. Prévoyez suffisamment d’espace pour le câblage et l’accès aux interfaces. Si la baie est fermée, vérifiez son flux d’air et sa température en charge.
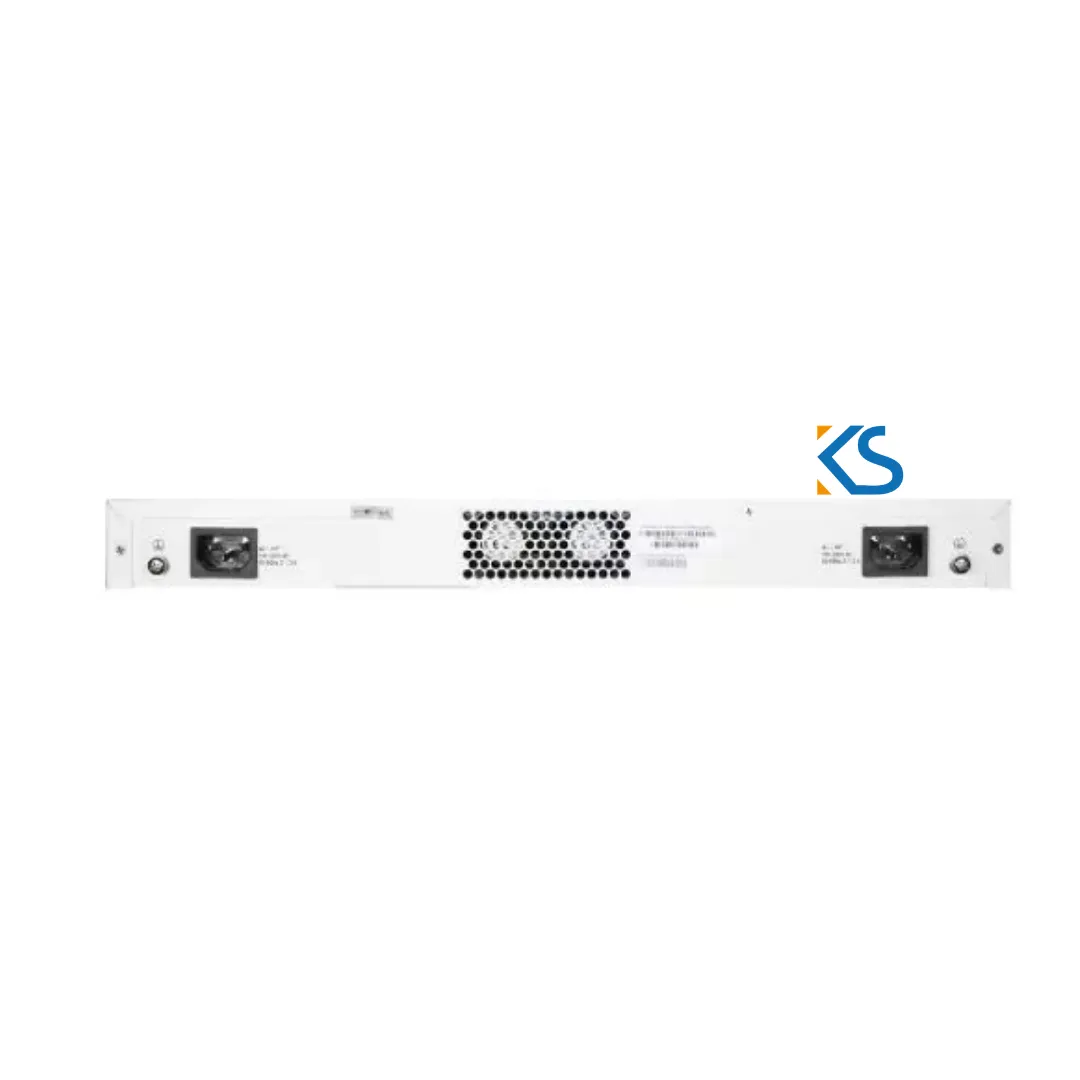
Dans les installations sensibles, le raccordement électrique doit être planifié avec les protections et l’alimentation secourue nécessaires. Un onduleur peut contribuer à éviter les interruptions liées aux coupures courtes, mais son dimensionnement dépend de l’ensemble des équipements alimentés et de l’autonomie souhaitée.
<a id= »usages »></a>
Usages professionnels du FortiGate 100F
Protection du réseau d’entreprise
Dans une entreprise, le FortiGate 100F peut contrôler les connexions entre utilisateurs, serveurs, Internet et segments internes. L’administrateur peut appliquer des règles adaptées aux services nécessaires et surveiller les événements importants. Les politiques doivent refléter le fonctionnement réel de l’organisation et être documentées.
La segmentation peut aider à isoler des réseaux qui n’ont pas besoin de communiquer librement entre eux. Par exemple, les postes utilisateurs, les serveurs, les caméras, les invités et les équipements de gestion peuvent nécessiter des règles différentes. La conception doit préciser les interfaces, les VLAN, les routes et les politiques d’accès.
Le pare-feu peut aussi s’intégrer à une stratégie de sécurité plus large. Celle-ci peut inclure des systèmes de détection, la protection des postes, l’authentification multifacteur, des sauvegardes régulières et une procédure de réponse aux incidents.
Sécurisation d’un siège et de ses agences
Une organisation qui possède plusieurs agences peut utiliser un équipement FortiGate à chaque site pour établir des liaisons sécurisées et appliquer une politique commune. Le FortiGate 100F peut être étudié pour un siège ou un site doté d’un volume de trafic et de besoins d’inspection adaptés à sa capacité.
Avant le déploiement, établissez une architecture de référence : plages IP, noms de sites, règles de routage, VPN, redondance, accès d’administration et procédures de mise à jour. Une configuration homogène rend l’exploitation plus simple, tout en laissant la possibilité de gérer les particularités de chaque agence.
La qualité du réseau entre les sites reste déterminante. Un pare-feu ne peut pas compenser une liaison Internet instable ou un réseau opérateur mal dimensionné. Le plan de continuité doit prévoir les scénarios de panne et la manière dont les utilisateurs accèdent aux services essentiels.
Contrôle des accès Internet
Le FortiGate 100F peut être placé à la frontière entre le réseau local et Internet pour appliquer des politiques de sécurité. Selon les options disponibles et les services activés, l’administrateur peut contrôler les applications, analyser le trafic et gérer certaines catégories de menaces.
Les règles doivent être maintenues à jour et limiter les accès à ce qui est nécessaire. Une politique claire réduit les exceptions ajoutées au fil du temps et facilite les audits. Les journaux et rapports doivent être configurés en fonction de la capacité de stockage disponible, de la politique de conservation et des outils de supervision utilisés.
Si l’entreprise inspecte du trafic chiffré, l’impact sur la capacité et les obligations applicables aux données doivent être évalués avant l’activation. Il faut vérifier les performances, la compatibilité avec les applications et les exigences de confidentialité de l’organisation.
Connexion sécurisée au cloud et aux services hébergés
Les organisations utilisent souvent des applications hébergées dans le cloud, des outils de collaboration et des plateformes métier. Le FortiGate 100F peut contribuer au contrôle des flux vers ces services et au raccordement des réseaux locaux, selon les architectures choisies.
La stratégie doit distinguer les services publics, les accès privés et les applications critiques. Le choix du chemin réseau peut affecter la latence et la disponibilité. Les règles SD-WAN, VPN et de sécurité doivent être testées avec les applications réellement utilisées.
Une migration vers le cloud ne signifie pas que toutes les connexions doivent passer par le même tunnel ou la même politique. Les exigences de sécurité, de performance et de conformité doivent être étudiées service par service.
Déploiement au Cameroun et en Afrique centrale
Au Cameroun et en Afrique centrale, les entreprises peuvent avoir des infrastructures réparties entre plusieurs villes, agences ou sites de production. Le FortiGate 100F peut être considéré pour consolider la sécurité d’un site et gérer des interconnexions, sous réserve d’un dimensionnement cohérent avec le trafic et les services retenus.
La stabilité de l’alimentation, la qualité des accès opérateur et les conditions de la salle technique doivent être incluses dans le projet. Une alimentation secourue peut être utile dans les lieux où les coupures sont possibles. La capacité de l’onduleur doit tenir compte du pare-feu et des équipements réseau associés.
Pour un achat professionnel, vérifiez la référence exacte, les licences incluses, la durée de support, la garantie et les options de renouvellement. Les services de sécurité associés peuvent nécessiter des abonnements. Demandez au vendeur de préciser ce qui est inclus dans l’offre destinée au marché local.
Environnements nécessitant une gestion maîtrisée
Le FortiGate 100F peut convenir aux organisations qui ont besoin d’un contrôle précis des flux et qui disposent d’une équipe capable de suivre la configuration. Dans une petite équipe informatique, il peut être nécessaire de prévoir une prestation d’intégration, de formation ou de support.
L’appareil ne se limite pas à un branchement physique. Il faut définir les interfaces, les zones, les routes, les politiques, les accès d’administration et la journalisation. Une configuration initiale correcte permet de réduire les risques d’exposition et les interruptions causées par une règle erronée.
<a id= »caracteristiques »></a>
Caractéristiques techniques du FortiGate 100F
| Caractéristique | Valeur publiée pour le modèle 100F |
|---|---|
| Marque | Fortinet |
| Référence | FG-100F |
| Type | Pare-feu nouvelle génération, SD-WAN sécurisé |
| Format | Rackable, 1U |
| Interfaces RJ45 Gigabit | Interfaces WAN, DMZ, MGMT, HA et ports de données, selon le schéma officiel |
| Interfaces SFP Gigabit | 4 |
| Interfaces SFP+ 10 Gigabit | 2 |
| Interfaces partagées | 4 paires RJ45/SFP Gigabit, selon la configuration |
| Débit pare-feu IPv4 UDP | Jusqu’à 20 / 18 / 10 Gbit/s selon la taille des paquets |
| Débit IPS, trafic mixte entreprise | 2,6 Gbit/s |
| Débit NGFW, trafic mixte entreprise | 1,6 Gbit/s |
| Débit Threat Protection, trafic mixte entreprise | 1 Gbit/s |
| Débit VPN IPsec annoncé | Jusqu’à 11,5 Gbit/s, selon le profil de test |
| Alimentation | 100–240 V AC, selon la fiche technique |
| Consommation moyenne/maximale indiquée | Environ 35,1 W / 38,7 W |
| Dimensions approximatives | 432 × 254 × 44 mm |
| Poids approximatif | 3,29 kg |
| Stockage embarqué | Aucun sur le modèle 100F ; le 101F est une variante distincte |
| Système | FortiOS |
| Refroidissement | Ventilateurs intégrés, selon la conception matérielle |
Les chiffres de performance dépendent des méthodes de test et des fonctions activées. Consultez la fiche officielle Fortinet correspondant à la version du produit et aux services prévus. Les caractéristiques du FortiGate 101F ne doivent pas être attribuées automatiquement au modèle 100F.
<a id= »dimensionnement »></a>
Débit et dimensionnement du FortiGate 100F
Comprendre les chiffres de performance
Les chiffres de débit publiés par Fortinet décrivent des scénarios de test spécifiques. Le débit pare-feu simple n’est pas équivalent au débit obtenu avec IPS, contrôle applicatif et protection contre les menaces activés simultanément.
Le débit IPS indiqué pour le FortiGate 100F est d’environ 2,6 Gbit/s dans un profil de trafic mixte entreprise. Le débit NGFW est annoncé à 1,6 Gbit/s et la valeur de Threat Protection à 1 Gbit/s dans les fiches consultées. Ces valeurs servent de repères de comparaison, mais ne remplacent pas un dimensionnement adapté au réseau réel.
Lorsqu’un réseau active plusieurs mécanismes d’inspection, le débit disponible peut être inférieur au débit pare-feu de base. Le chiffrement VPN, les tailles de paquets, le nombre de sessions, les règles et la nature des applications influencent aussi le résultat.
Évaluer le trafic actuel et futur
Pour choisir le FortiGate 100F, estimez le trafic de pointe des utilisateurs et des applications. Incluez les accès Internet, les transferts entre sites, la visioconférence, les sauvegardes cloud, les téléchargements et les flux serveur. Il est préférable de prendre en compte la croissance prévue plutôt que de dimensionner uniquement pour la charge actuelle.
Identifiez ensuite les fonctions de sécurité qui seront réellement activées. Si l’organisation prévoit une inspection complète du trafic, estimez son impact et vérifiez les performances correspondantes. Lorsque les exigences dépassent le profil du modèle, comparez avec un équipement de gamme supérieure ou répartissez les charges selon une architecture adaptée.
Prévoir les connexions et interfaces nécessaires
Dressez une liste des interfaces nécessaires : WAN, LAN, DMZ, gestion, haute disponibilité, SFP et SFP+. Vérifiez le nombre de ports cuivre réellement disponibles après prise en compte des interfaces dédiées et des ports partagés. Si une liaison 10G ou une fibre est prévue, sélectionnez le module approprié et confirmez sa compatibilité.
Les plans réseau évoluent. Conservez une marge sur les interfaces pour les extensions, les liens de secours et les changements d’architecture. Un plan de câblage détaillé réduit les risques de confusion lors de la mise en service.
<a id= »installation »></a>
Installation et mise en service
Préparer la baie et les raccordements
Avant d’installer le FortiGate 100F, vérifiez que la baie accepte un équipement 1U et que l’espace permet le passage des câbles. Identifiez les liens opérateur, les commutateurs, les connexions de gestion et les éventuelles interfaces haute disponibilité.
Installez l’appareil dans un environnement intérieur conforme aux conditions du fabricant. Laissez les circulations d’air dégagées et assurez-vous que la température de la baie reste dans les limites recommandées. Préparez une alimentation protégée et secourue si les exigences de disponibilité le justifient.
Étapes de mise en service
- Confirmer le modèle. Vérifiez que l’étiquette indique bien FG-100F et non FG-101F.
- Préparer l’architecture. Documentez les interfaces WAN, LAN, DMZ, gestion et haute disponibilité.
- Installer l’appareil. Fixez-le dans la baie selon les instructions Fortinet.
- Raccorder les liens. Connectez les interfaces aux équipements correspondants en respectant le plan.
- Accéder à l’administration. Utilisez la méthode de gestion prévue et sécurisez immédiatement les comptes.
- Mettre à jour FortiOS. Consultez les notes de version et sauvegardez la configuration avant toute opération.
- Configurer les politiques. Créez les règles nécessaires, avec le principe du moindre privilège.
- Configurer les VPN et SD-WAN. Testez les tunnels, chemins et scénarios de bascule.
- Activer les services prévus. Vérifiez les licences, abonnements et performances attendues.
- Tester les flux. Contrôlez les accès autorisés, les services bloqués, les journaux et la latence.
- Documenter l’exploitation. Conservez une sauvegarde, un schéma et les procédures d’intervention.
Sécuriser l’administration
Modifiez les identifiants par défaut et limitez l’accès à l’administration aux réseaux et personnes autorisés. Utilisez des comptes nominatifs lorsque cela est possible, activez une authentification renforcée et conservez les journaux nécessaires à l’audit.
Les accès de gestion ne devraient pas être exposés directement à Internet sans justification et protections adaptées. Prévoyez une procédure de récupération, une sauvegarde de configuration et une politique de mise à jour. Ces mesures sont importantes pour maintenir la sécurité dans la durée.
Tester avant le passage en production
Avant de basculer tout le trafic, testez les règles sur un périmètre représentatif. Vérifiez les connexions métier, les VPN, les services cloud, la résolution DNS, l’accès distant et la journalisation. Un plan de retour arrière réduit le risque d’interruption en cas de problème.
Après le déploiement, surveillez les sessions, l’utilisation des interfaces, les alertes et les performances. Les premières semaines permettent souvent d’identifier des règles trop strictes, des exceptions oubliées ou des services qui nécessitent une adaptation.
<a id= »conseils »></a>
Conseils d’exploitation et de maintenance
Maintenir les règles de sécurité à jour
Les règles d’un pare-feu doivent évoluer avec les applications et les besoins de l’entreprise. Révisez périodiquement les règles anciennes, les exceptions temporaires et les services exposés. Une politique claire facilite la compréhension et limite les accès inutiles.
Utilisez des noms explicites pour les interfaces, les objets réseau et les politiques. Documentez la raison d’une règle et son responsable. Cela facilite l’audit et le dépannage, notamment lorsque plusieurs administrateurs interviennent sur l’équipement.
Surveiller la capacité
Suivez la charge du FortiGate 100F, le nombre de sessions, l’utilisation des interfaces, les alertes et les débits. Comparez les mesures avec les besoins prévus. Une hausse progressive du trafic peut justifier un ajustement, un changement de politique ou une évolution matérielle.
Les tests ponctuels ne remplacent pas une supervision continue. Configurez des alertes en cas d’indisponibilité de lien, de saturation ou d’événement de sécurité important. Le niveau de détail des journaux doit correspondre aux besoins et aux capacités de stockage ou de collecte disponibles.
Sauvegarder les configurations
Sauvegardez la configuration avant les changements importants et après les modifications validées. Stockez les sauvegardes dans un emplacement sécurisé avec un contrôle d’accès. Vérifiez de temps en temps qu’elles peuvent être restaurées selon la procédure prévue.
Pour les organisations qui utilisent plusieurs pare-feu, adoptez une convention commune et un suivi des versions. Une documentation cohérente réduit les erreurs lors d’un remplacement ou d’une intervention à distance.
Gérer les licences et services
Certaines fonctions du FortiGate 100F peuvent dépendre d’un abonnement ou d’une licence Fortinet. Avant l’achat, clarifiez la durée des services inclus, les renouvellements, les mises à jour et le niveau de support. Le prix du matériel seul ne décrit pas forcément le coût complet d’exploitation.
Assurez-vous que les services souscrits correspondent aux besoins du réseau. Un intégrateur peut aider à comparer les bundles et à vérifier les conditions applicables dans le pays d’achat. Conservez les informations de licence dans un dossier accessible aux administrateurs autorisés.
Prévoir l’alimentation et la continuité de service
Le FortiGate 100F consomme de l’énergie et peut nécessiter un environnement électrique stable. En cas de coupures ou de variations de courant, évaluez l’ajout d’un onduleur et de protections adaptées. Dimensionnez la solution pour l’ensemble de la baie ou des équipements critiques concernés.
Pour les sites où une interruption a un impact important, réfléchissez à la redondance des liens Internet, à une paire haute disponibilité et aux procédures de bascule. La disponibilité ne dépend pas d’un seul appareil : opérateurs, alimentation, câblage et configuration doivent être pris en compte.
Organiser le support local
Au Cameroun et en Afrique centrale, la disponibilité d’un support technique local et des pièces de remplacement peut être importante pour limiter les interruptions. Vérifiez les modalités de garantie, les délais de prise en charge et les conditions de renouvellement des services avant l’achat.
Pour un déploiement critique, prévoyez un plan d’intervention et gardez une copie de la configuration ainsi que les coordonnées du responsable technique. Une maintenance préventive et des tests de restauration réduisent le temps de réaction en cas d’incident.
<a id= »mots-cles »></a>
Mots-clés secondaires pertinents
- pare-feu Fortinet FortiGate 100F
- FortiGate FG-100F
- firewall NGFW Fortinet
- pare-feu d’entreprise Fortinet
- FortiGate SD-WAN sécurisé
- appliance de sécurité réseau 1U
- pare-feu VPN IPsec pour entreprise
- firewall avec ports SFP+ 10G
- sécurité réseau pour PME et campus
- Fortinet au Cameroun
- pare-feu d’entreprise en Afrique centrale
- équipement de cybersécurité réseau
- protection réseau multisite
Choisir le FortiGate 100F chez KamkaTech
Le FortiGate 100F est à envisager pour un réseau qui nécessite des fonctions de pare-feu, VPN, SD-WAN et sécurité applicative dans un équipement rackable. Le choix doit prendre en compte le trafic réellement inspecté, les interfaces nécessaires, les services sous licence et les besoins de haute disponibilité.
Consultez la boutique KamkaTech pour découvrir les équipements réseau et de sécurité disponibles. Contactez KamkaTech pour vérifier la référence, les licences et le support inclus, puis choisissez le FortiGate 100F adapté à votre infrastructure.
<a id= »faq »></a>
FAQ SEO
1. À quoi sert le FortiGate 100F ?
Le FortiGate 100F est un pare-feu nouvelle génération destiné à protéger des réseaux d’entreprise. Il peut contrôler le trafic, appliquer des règles de sécurité, établir des VPN et prendre en charge des fonctions SD-WAN selon la configuration et les services associés.
2. Quelle est la différence entre FortiGate 100F et FortiGate 101F ?
Le FortiGate 101F est une variante qui comprend un stockage local embarqué, contrairement au 100F standard. Les deux modèles ont des caractéristiques proches sur plusieurs aspects, mais il faut vérifier la référence exacte et les fonctions requises avant l’achat.
3. Quel débit peut fournir le FortiGate 100F avec la sécurité activée ?
Fortinet publie des valeurs différentes selon le scénario : environ 2,6 Gbit/s en IPS, 1,6 Gbit/s en NGFW et 1 Gbit/s en Threat Protection dans les fiches consultées. Le débit réel dépend des fonctions activées, du trafic et de la configuration.
4. Le FortiGate 100F prend-il en charge les connexions 10G ?
Oui. Le modèle dispose de deux interfaces SFP+ 10 Gigabit. Vérifiez la compatibilité des modules optiques ou câbles utilisés, ainsi que celle de l’équipement raccordé à l’autre extrémité.
5. Le FortiGate 100F convient-il à une entreprise au Cameroun ?
Il peut convenir à une entreprise au Cameroun si ses performances, ses interfaces et ses fonctions correspondent au trafic et aux besoins de sécurité du site. Vérifiez aussi les licences, les services FortiGuard, la garantie et les possibilités de support local.