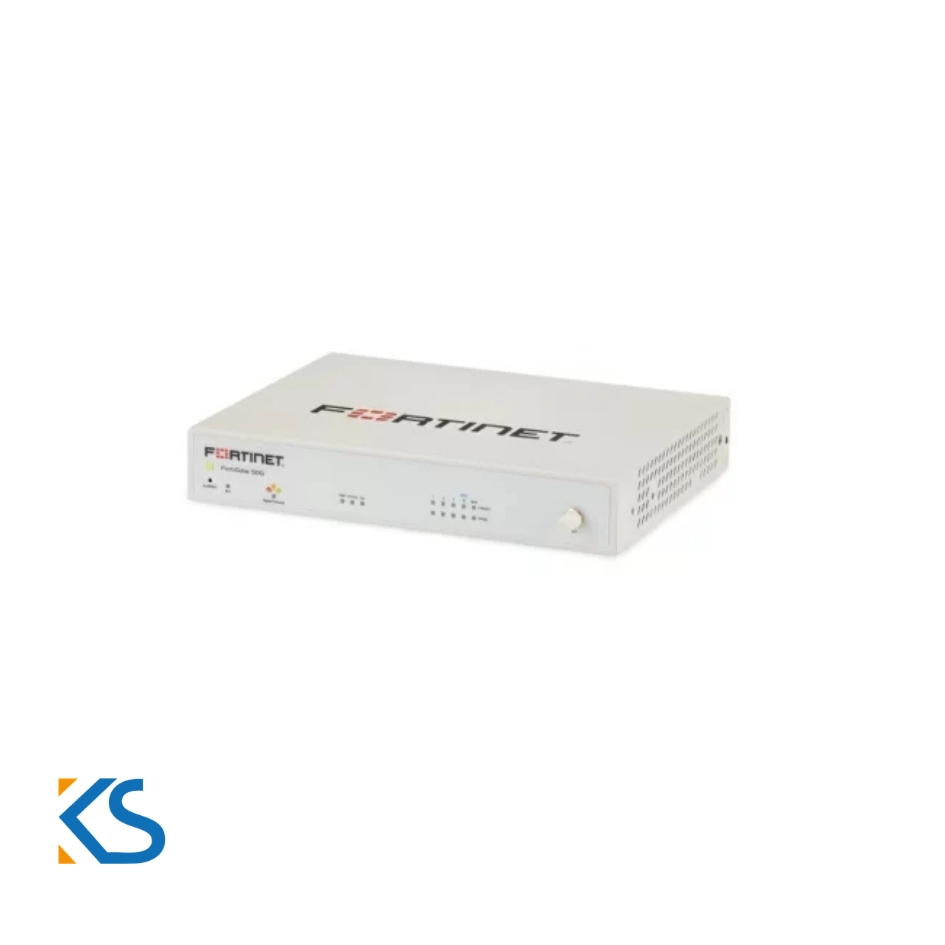
FortiGate 50G Hardware : pare-feu professionnel puissant moins chère au Cameroun
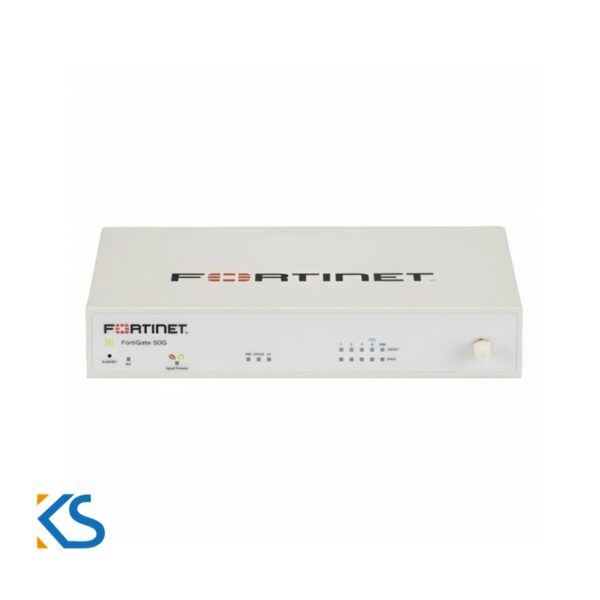
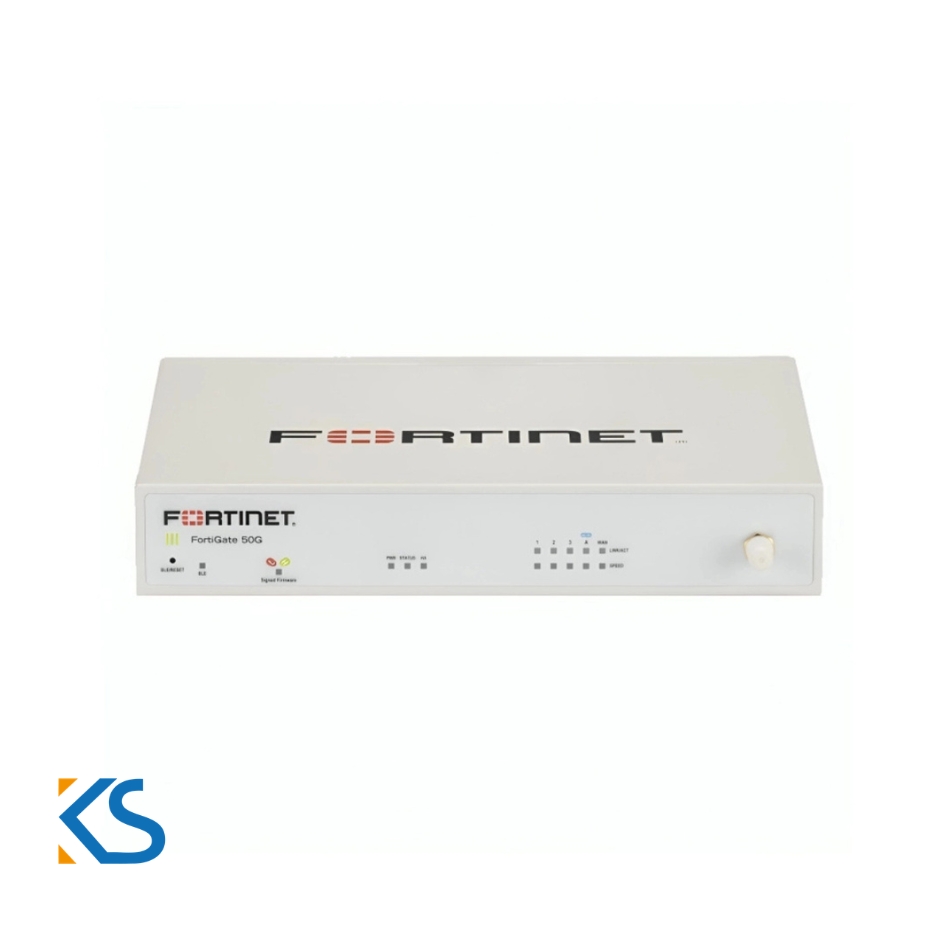
Le FortiGate 50G Hardware est un pare-feu nouvelle génération Fortinet conçu pour sécuriser le réseau d’une petite entreprise, d’une agence ou d’un site distant. Il intègre cinq interfaces Ethernet Gigabit — un port WAN et quatre ports internes — ainsi que des fonctions de sécurité réseau et SD-WAN. Son débit de protection contre les menaces est annoncé jusqu’à 1,1 Gbit/s par Fortinet, selon les conditions de test du fabricant. Vérifiez les licences, le support et les services inclus avec votre configuration avant achat.

Retrait en magasin
À récupérer aujourd'hui — Free
Yaoundé
24 heures — 2000 FCFA
Free for orders over 500,000 FCFA
Douala
24 à 48 heures — 3000 FCFA
Gratuit pour les commandes supérieures à 500 000 FCFA

Autres villes
3 à 5 jours — À déterminer
Le prix varie selon la destination.
FortiGate 50G Hardware : pare-feu professionnel pour les réseaux d’entreprise
Le FortiGate 50G Hardware est un pare-feu nouvelle génération de Fortinet destiné à protéger et gérer le trafic réseau. Il s’adresse notamment aux petites entreprises, agences, commerces, bureaux et sites distants qui souhaitent contrôler les connexions entre leur réseau local et Internet.
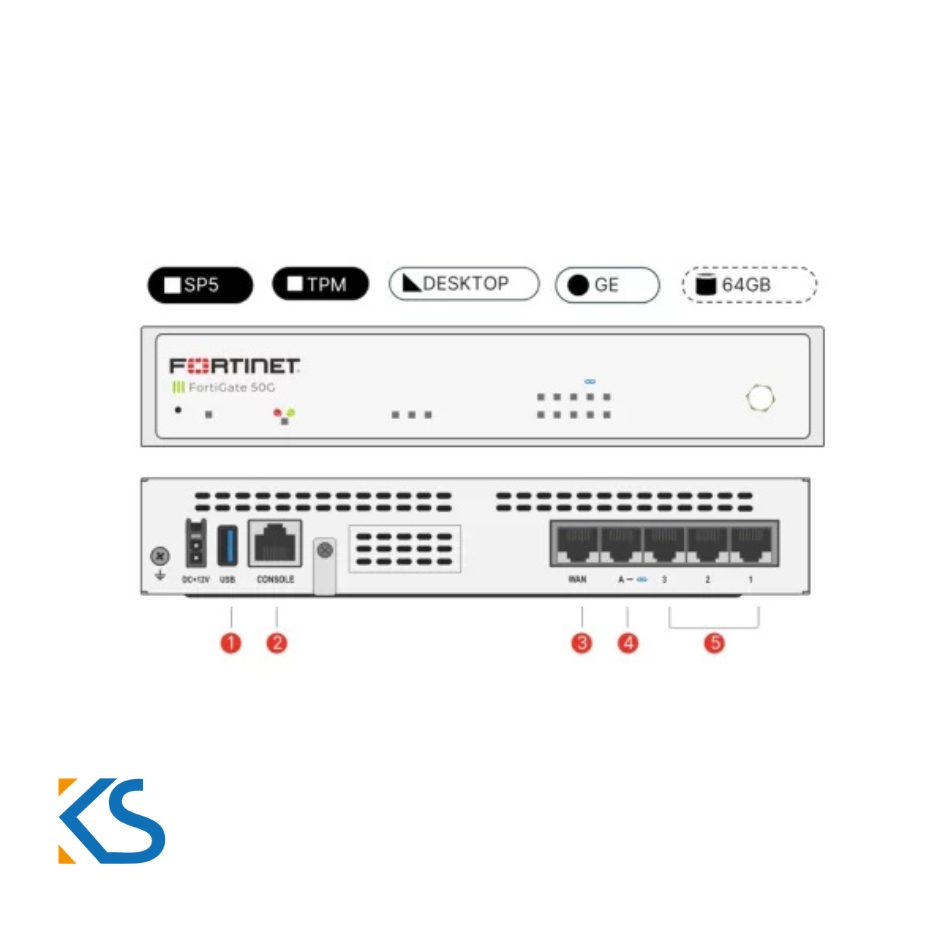
L’appareil matériel FG-50G dispose de cinq interfaces Ethernet Gigabit RJ45 : un port WAN et quatre ports internes. Il réunit dans un même équipement des fonctions de sécurité réseau et de gestion de la connectivité. La gamme FortiGate s’appuie sur FortiOS et peut s’intégrer à l’environnement de sécurité Fortinet, selon les fonctionnalités configurées et les licences souscrites.
Ce produit est une appliance réseau. Il ne s’agit ni d’un routeur Wi-Fi domestique, ni d’un point d’accès sans fil. Pour fournir du Wi-Fi, il faut prévoir des points d’accès séparés ou un équipement sans fil adapté. Pour dimensionner correctement le réseau, il faut aussi prendre en compte le débit de la connexion Internet, le nombre d’utilisateurs, les applications utilisées et les services de sécurité qui seront activés.
Le débit maximal de protection contre les menaces annoncé par Fortinet pour le FortiGate 50G est de 1,1 Gbit/s. Ce chiffre correspond à des conditions de test définies par le fabricant ; le débit réel dépend de la configuration, des fonctions activées et du type de trafic. Il ne faut pas le confondre avec le débit maximal d’un pare-feu sans inspection approfondie. Consultez la présentation officielle Fortinet des pare-feu NGFW et la documentation de la gamme pour les caractéristiques détaillées et mises à jour.
FortiGate 50G :Un équipement de sécurité réseau pour les petites structures
Dans une entreprise, l’accès Internet est indispensable aux outils de travail, aux communications et aux services cloud. Un pare-feu correctement configuré aide l’administrateur à appliquer des règles de trafic adaptées à l’organisation. Il peut séparer les usages, contrôler les connexions autorisées et fournir une plateforme de gestion pour des fonctions de sécurité compatibles.
Le FG-50G peut être envisagé pour un bureau ou un site distant qui souhaite centraliser la connectivité et la sécurité au niveau de sa passerelle réseau. Le choix doit toutefois s’appuyer sur un dimensionnement réaliste : trafic moyen et de pointe, inspection souhaitée, nombre de connexions simultanées, accès distants et évolution prévue du réseau.
L’objectif n’est pas seulement d’acheter un appareil avec un débit nominal élevé. Il faut vérifier que le modèle correspond à l’architecture de l’entreprise, aux exigences de sécurité et au budget global, y compris le coût éventuel des abonnements, du support et de l’installation.
Différence entre pare-feu, routeur et point d’accès
Ces équipements remplissent des rôles complémentaires, mais différents :
- Le pare-feu contrôle et sécurise le trafic réseau selon des règles.
- Le routeur achemine les données entre réseaux, par exemple entre un réseau local et Internet.
- Le point d’accès Wi-Fi permet aux appareils sans fil de se connecter au réseau.
Le FortiGate 50G est un équipement FortiGate de sécurité réseau qui peut aussi assurer des fonctions de routage et de SD-WAN selon la configuration. Il ne comprend pas de radio Wi-Fi intégrée dans la version FG-50G standard. Si vos employés ont besoin d’une connexion sans fil, prévoyez des points d’accès séparés et vérifiez leur compatibilité avec le déploiement souhaité.
<a id= »securite »></a>
FortiGate 50G Hardware : fonctions de sécurité et gestion réseau
Le FortiGate 50G Hardware appartient à la gamme de pare-feu nouvelle génération Fortinet. Il est conçu pour intégrer la sécurité et la connectivité dans un équipement de bureau compact. Les fonctionnalités disponibles sur un réseau donné dépendent de la version logicielle, de la configuration retenue et des licences associées.
Un pare-feu doit être configuré en fonction des usages réels. Une politique trop permissive peut laisser passer des connexions non souhaitées ; une politique trop restrictive peut bloquer des applications nécessaires. La mise en service doit donc définir les flux autorisés, les profils de sécurité, les règles d’accès et les procédures de suivi.
FortiGate 50G :Protection du trafic réseau
Les fonctions de sécurité peuvent aider l’administrateur à contrôler les communications entrantes et sortantes. Les services de sécurité Fortinet associés à la gamme peuvent, selon l’abonnement souscrit, inclure des fonctionnalités de détection et de prévention des menaces. Il est important de vérifier le contenu précis de chaque offre commerciale, car l’appareil matériel et les services associés ne sont pas nécessairement vendus sous le même SKU.
Dans un déploiement professionnel, les règles doivent correspondre aux rôles des utilisateurs et des équipements. Par exemple, le réseau des employés, celui des visiteurs et celui des équipements spécialisés peuvent nécessiter des politiques différentes. Cette séparation logique améliore la maîtrise des accès, à condition d’être correctement conçue et maintenue.
Les alertes et journaux de sécurité doivent aussi être pris en compte dans le processus d’exploitation. Un appareil seul ne remplace pas une politique de cybersécurité, les sauvegardes, la gestion des mises à jour, la sensibilisation des utilisateurs ni la réponse aux incidents. Il constitue un composant d’une stratégie plus large.
Connectivité WAN et SD-WAN
Fortinet positionne la gamme FortiGate comme une plateforme combinant des fonctions de pare-feu nouvelle génération et de SD-WAN. Le SD-WAN peut aider à gérer plusieurs connexions réseau selon les règles et paramètres définis par l’administrateur. Son intérêt dépend de la présence de plusieurs accès Internet ou WAN et de la manière dont les applications doivent être acheminées.
Pour une entreprise ayant une seule liaison Internet, il faut d’abord vérifier les besoins de sécurité et les fonctionnalités réellement nécessaires. Pour un site utilisant plusieurs opérateurs ou liens, l’architecture peut nécessiter une conception plus poussée, une configuration de basculement et des tests de continuité.
La présence d’un port WAN ne signifie pas automatiquement que tous les scénarios de redondance sont prêts à l’emploi. Les connexions disponibles, les paramètres de bascule et le comportement des applications doivent être validés lors de l’installation.
Gestion centralisée et environnement Fortinet
Les équipements FortiGate peuvent s’intégrer à des outils et services de gestion de l’écosystème Fortinet. Le choix d’une gestion locale ou centralisée dépend de la taille du parc, du nombre de sites et des compétences disponibles en interne.
Pour une entreprise avec plusieurs agences, l’administration centralisée peut simplifier le suivi des configurations et l’application de politiques homogènes. Elle suppose néanmoins de définir les droits administratifs, la sauvegarde des configurations et les processus de modification.
Pour un site unique, une configuration soigneuse et documentée reste essentielle. Le responsable informatique devrait conserver la version logicielle utilisée, les changements effectués, les règles métier nécessaires et les coordonnées du support.
<a id= »caracteristiques »></a>
FortiGate 50G Hardware : caractéristiques techniques
| Caractéristique | Détail |
|---|---|
| Marque | Fortinet |
| Modèle | FortiGate 50G |
| Référence fabricant | FG-50G |
| Catégorie | Pare-feu nouvelle génération (NGFW) |
| Interfaces réseau | 5 ports GE RJ45 |
| Répartition des ports | 1 WAN et 4 ports internes |
| Débit de protection contre les menaces annoncé | Jusqu’à 1,1 Gbit/s |
| Wi-Fi intégré | Non pour le modèle FG-50G standard |
| Fonctions de gamme | Sécurité réseau et SD-WAN, selon configuration |
| Gestion logicielle | FortiOS |
| Forme | Appliance de bureau |
| Services FortiGuard / support | À confirmer selon la licence ou le bundle fourni |
| Référence à vérifier sur l’offre | FG-50G |
À noter : Fortinet propose plusieurs équipements de la famille 50G, dont des variantes FortiWiFi, SFP ou 5G. Le tableau concerne le modèle standard FG-50G et ne doit pas être appliqué automatiquement aux autres variantes. Les performances annoncées par le fabricant sont des valeurs de test et ne constituent pas une garantie du débit obtenu dans chaque installation.
<a id= »usages »></a>
Usages recommandés au Cameroun du FortiGate 50G
Le FortiGate 50G peut répondre aux besoins d’organisations qui souhaitent équiper leur passerelle réseau avec un pare-feu professionnel. Parmi les contextes possibles :
- une petite ou moyenne entreprise à Yaoundé, Douala ou dans une autre ville ;
- une agence ou un bureau distant ;
- un commerce utilisant des services en ligne, des terminaux et un réseau interne ;
- une structure qui veut mieux contrôler les accès à Internet ;
- un site nécessitant des règles de sécurité adaptées à ses applications ;
- un réseau utilisant plusieurs liens WAN, sous réserve d’une configuration appropriée ;
- une entreprise qui souhaite intégrer son équipement à un environnement Fortinet existant.
Ces exemples ne remplacent pas un audit ou une étude de dimensionnement. La charge réelle dépend du nombre d’utilisateurs, du type d’applications, du niveau d’inspection activé et de l’évolution du trafic. Une organisation qui utilise intensivement des applications cloud, de la visioconférence, des sauvegardes en ligne ou des connexions VPN doit fournir ces éléments au fournisseur ou à l’intégrateur avant le choix du modèle.
Au Cameroun, la qualité de la connectivité peut varier selon l’opérateur, la technologie disponible et l’emplacement du site. Le pare-feu ne peut pas augmenter le débit fourni par l’opérateur. Il faut donc vérifier les caractéristiques du lien Internet, la compatibilité des équipements et les besoins de continuité de service.
Exemple de scénario pour un petit bureau
Un bureau peut utiliser le FG-50G comme équipement de sécurité à la frontière entre le réseau local et Internet. Les postes de travail, imprimantes réseau et autres appareils peuvent être reliés aux interfaces appropriées, tandis que les règles de trafic sont définies selon les besoins de l’entreprise.
Si le site doit offrir du Wi-Fi, un ou plusieurs points d’accès distincts seront nécessaires. Si les visiteurs doivent disposer d’un réseau séparé, cette exigence doit être précisée lors de la configuration. Il est également recommandé de documenter les règles, les accès d’administration et les procédures de changement.
Pour un site ayant plusieurs connexions Internet, l’administrateur peut étudier les fonctions SD-WAN selon l’architecture et les options disponibles. Il faudra alors tester les scénarios de bascule, les applications critiques et la reprise de la connexion après une interruption.
Exemple pour plusieurs agences
Une organisation qui possède plusieurs bureaux peut vouloir uniformiser ses paramètres de sécurité et superviser chaque site. Dans ce cas, il faut planifier l’adressage IP, les connexions entre sites, les accès utilisateurs, la politique de journalisation et la gestion des mises à jour.
Le choix d’un modèle doit tenir compte des effectifs et du trafic de chaque agence. Un équipement adapté à une petite agence peut ne pas convenir à un site central ou à un bureau dont les utilisateurs effectuent des transferts de données importants.
Les besoins en VPN, le nombre de tunnels, les applications utilisées et les services d’inspection doivent être vérifiés à partir des documents du fabricant et des exigences réelles. L’intégrateur peut également proposer une architecture cohérente avec les autres appareils réseau de l’entreprise.
<a id= »installation »></a>
Installation et mise en service du FortiGate 50G
La mise en service d’un pare-feu d’entreprise demande une préparation plus poussée que le simple branchement d’un routeur domestique. Avant l’installation, identifiez les interfaces WAN et internes, les réseaux existants, les services accessibles depuis Internet et les personnes autorisées à administrer l’équipement.
Voici une démarche de préparation générale :
- Confirmer la référence : vérifiez que l’étiquette et l’offre indiquent bien FG-50G, et non une autre variante 50G.
- Inventorier le réseau : notez les sous-réseaux, les équipements, les applications critiques et les accès distants existants.
- Définir les objectifs de sécurité : précisez les flux à autoriser ou à bloquer, la segmentation souhaitée et les exigences de journalisation.
- Vérifier les licences : déterminez les services de sécurité, le support et la durée d’abonnement inclus, s’il y en a.
- Préparer l’accès WAN : confirmez les paramètres fournis par l’opérateur et les modalités d’adressage.
- Planifier la fenêtre de migration : prévoyez une période où une interruption temporaire est acceptable.
- Configurer et tester : vérifiez la connectivité, les règles, les services métier et les accès d’administration.
- Documenter et sauvegarder : consignez la configuration et gardez une copie sécurisée après validation.
Ces étapes sont indicatives. La configuration exacte doit suivre la documentation Fortinet et les contraintes du réseau de l’entreprise. Une modification non planifiée d’un pare-feu en production peut interrompre les services ou exposer des ressources.
Sécuriser l’administration
L’administration du pare-feu doit être limitée aux personnes autorisées. Utilisez des mots de passe robustes, des comptes distincts si nécessaire et des droits correspondant aux responsabilités de chaque administrateur. L’accès d’administration ne devrait pas être laissé ouvert sans contrôle depuis Internet.
Les changements doivent être consignés et testés. Avant une mise à jour ou une modification importante, prévoyez une sauvegarde et un plan de retour arrière. Ces précautions sont particulièrement importantes pour les entreprises qui dépendent de leurs outils en ligne ou de leurs connexions intersites.
Prévoir le support technique
Avant l’achat, déterminez qui installera et maintiendra l’équipement : votre équipe informatique, un prestataire local ou le revendeur. Demandez si l’offre inclut l’installation, la configuration initiale, la documentation, la formation ou une assistance après-vente.
La présence d’un technicien qualifié peut réduire les risques d’erreur et aider à adapter le paramétrage aux applications réellement utilisées. Pour une entreprise sans administrateur réseau, le coût de mise en service et de support doit être intégré au budget total.
<a id= »licences »></a>
Licences, support et services inclus
Le terme Hardware indique qu’il s’agit d’une appliance physique, mais ne suffit pas à préciser si des services, abonnements ou contrats de support sont inclus dans l’offre commerciale. Les références vendues sous forme de bundle peuvent inclure des services pour une durée définie ; une appliance seule peut avoir des conditions différentes.
Avant de valider une commande, demandez au vendeur de détailler clairement :
- si l’offre contient uniquement le matériel ou un bundle matériel et services ;
- les services de sécurité inclus et leur durée ;
- le type et la durée du support FortiCare, s’il est proposé ;
- la date de début de validité des abonnements ;
- les conditions de renouvellement ;
- la procédure d’enregistrement du produit ;
- la garantie matérielle et ses conditions ;
- les accessoires d’alimentation et le contenu de la boîte ;
- la région ou le code de vente applicable.
Ne supposez pas que toutes les fonctions de sécurité sont activées sans licence ou abonnement approprié. Vérifiez les conditions qui s’appliquent au SKU précis proposé par le vendeur. Cette vérification est importante pour comparer deux offres dont le prix peut différer en raison des services inclus.
<a id= »conseils »></a>
Comment choisir et exploiter le FortiGate 50G
Pour déterminer si ce pare-feu correspond à votre entreprise, rassemblez d’abord les informations qui décrivent le réseau actuel et son évolution prévue. Un fournisseur ou un intégrateur pourra alors vérifier la pertinence du FG-50G, ou recommander une autre variante si vos besoins le nécessitent.
Questions à poser avant l’achat
- Quel est le débit de la connexion Internet et quel débit faut-il préserver avec l’inspection de sécurité activée ?
- Combien d’utilisateurs et d’équipements seront connectés ?
- Le Wi-Fi est-il nécessaire ? Si oui, quels points d’accès seront utilisés ?
- Y a-t-il plusieurs liens Internet à gérer ?
- Des VPN entre agences ou pour les employés sont-ils nécessaires ?
- Quelles licences et quels services sont inclus dans le prix ?
- Qui se chargera de l’installation et des mises à jour ?
- Quelle est la procédure d’assistance en cas de panne ?
- Le produit est-il bien le modèle standard FG-50G ?
- Les conditions de garantie et de livraison au Cameroun sont-elles précisées ?
Bonnes pratiques d’exploitation
Un pare-feu apporte davantage de valeur quand il est maintenu et configuré selon des règles compréhensibles. Conservez une documentation à jour, supprimez les règles inutilisées après vérification, limitez les accès administratifs et planifiez le suivi des mises à jour.
Il est également utile de vérifier périodiquement que les besoins ont évolué. Une entreprise peut ajouter de nouveaux services cloud, ouvrir une agence, augmenter son effectif ou déployer des caméras et des terminaux connectés. Le réseau doit alors être réévalué afin que les règles de sécurité restent adaptées.
Les journaux et alertes peuvent aider à détecter des comportements inhabituels, mais ils doivent être interprétés par une personne responsable. La supervision, les sauvegardes, les procédures d’incident et la formation des utilisateurs complètent la protection technique.
Pour un déploiement à plusieurs sites, définissez une convention de nommage, un plan d’adressage, une politique d’accès et un processus de gestion des changements. Ces éléments facilitent la maintenance et réduisent les risques d’incohérence entre agences.
<a id= »faq »></a>
FAQ SEO — FortiGate 50G Hardware
1. À quoi sert le FortiGate 50G Hardware ?
Le FortiGate 50G est un pare-feu nouvelle génération Fortinet qui aide à sécuriser et gérer le trafic réseau d’une entreprise ou d’un site distant. Les fonctions utilisées dépendent de la configuration, des licences et des services associés à la référence vendue.
2. Combien de ports possède le FortiGate 50G standard ?
Le modèle standard FG-50G dispose de cinq ports Ethernet Gigabit RJ45, répartis entre un port WAN et quatre ports internes. Vérifiez la référence avant achat, car les variantes de la famille 50G peuvent avoir des interfaces différentes.
3. Le FortiGate 50G possède-t-il le Wi-Fi ?
Non, le modèle FG-50G standard ne comprend pas de Wi-Fi intégré. Pour connecter des appareils sans fil, prévoyez un ou plusieurs points d’accès séparés. La variante FortiWiFi est un produit différent.
4. Quel est le débit de protection annoncé pour le FortiGate 50G ?
Fortinet annonce jusqu’à 1,1 Gbit/s de débit de protection contre les menaces pour le FortiGate 50G. Les résultats réels peuvent varier selon la configuration, le trafic, les fonctions activées et les conditions d’utilisation. Ce chiffre ne doit pas être interprété comme une vitesse Internet garantie.
5. Les licences FortiCare et FortiGuard sont-elles incluses ?
Cela dépend de la référence commerciale et du bundle proposé. Demandez au vendeur de préciser les services inclus, leur durée, le support associé et les conditions de renouvellement avant de commander.
Vous recherchez un pare-feu Fortinet pour votre entreprise à Yaoundé, Douala ou ailleurs au Cameroun ? Consultez la boutique KamkaTech et contactez l’équipe pour confirmer la référence FG-50G, le prix, la disponibilité, les licences incluses et les options d’installation avant commande.